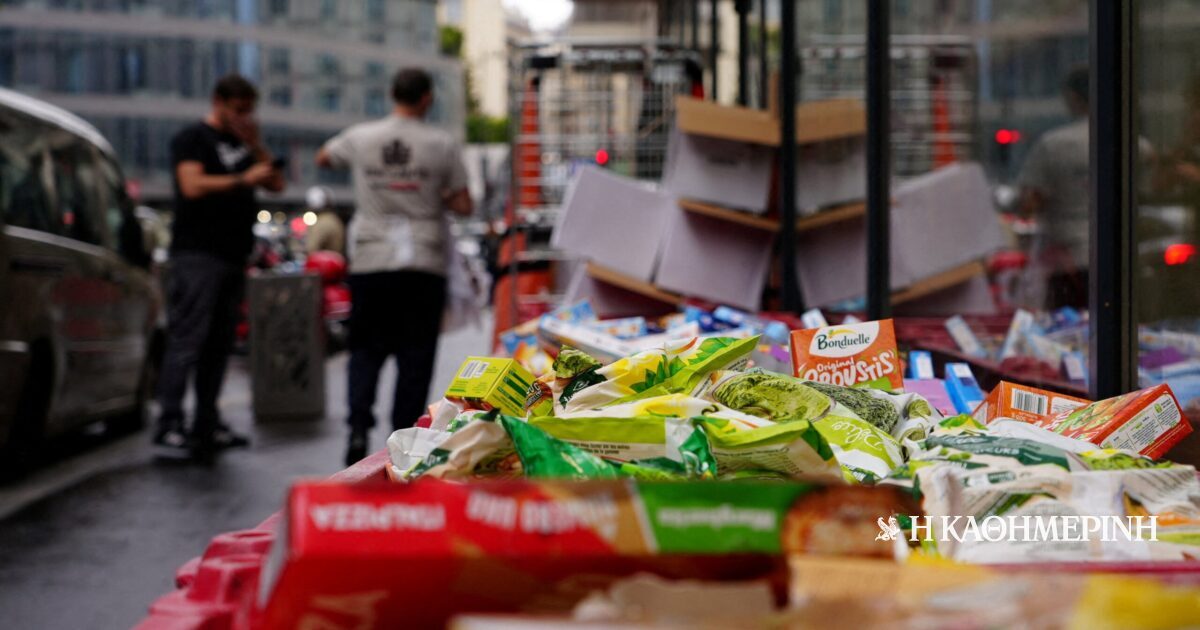
Λίμνες νερού κάτω από τους καταψύκτες, αλλοιωμένα τρόφιμα και ψυγεία που, αντί να διατηρούν τα προϊόντα σε χαμηλές θερμοκρασίες, είχαν αρχίσει να ξεπαγώνουν. Αυτό ήταν το σκηνικό που αντίκρισαν εργαζόμενοι σε εκατοντάδες σούπερ μάρκετ στη Γαλλία, όταν χάκερ κατάφεραν να αποκτήσουν τον έλεγχο των συστημάτων ψύξης, προκαλώντας μια πρωτοφανή αναστάτωση στην αγορά τροφίμων.
Περίπου 700 καταστήματα τροφίμων επηρεάστηκαν από την κυβερνοεπίθεση, σύμφωνα με το γαλλικό BFMTV. Οι δράστες συνδέθηκαν εξ αποστάσεως με τον εξοπλισμό ψύξης και ενεργοποίησαν τους κύκλους απόψυξης, με αποτέλεσμα να καταστραφούν μεγάλες ποσότητες φρέσκων και κατεψυγμένων προϊόντων.
Οι γαλλικές αρχές έχουν ξεκινήσει έρευνα για την υπόθεση, την οποία ο υπουργός Οικονομίας της χώρας, Ρολάν Λεσκίρ, χαρακτήρισε την Τρίτη (13/10) «καμπανάκι αφύπνισης για όλους».
Πώς κατάφεραν, όμως, οι χάκερ να αποκτήσουν πρόσβαση σε εκατοντάδες ψυγεία, ποιος μπορεί να βρίσκεται πίσω από την επίθεση και πόσο πρέπει να ανησυχούν οι καταναλωτές;

Πώς οι χάκερ απέκτησαν τον έλεγχο των ψυγείων
Το κλειδί της επίθεσης βρίσκεται στον τρόπο με τον οποίο λειτουργούν τα σύγχρονα συστήματα επαγγελματικής ψύξης. Τα ψυγεία και οι καταψύκτες των σούπερ μάρκετ διαθέτουν συστήματα ελέγχου που μπορούν να συνδεθούν στο Διαδίκτυο. Αυτό επιτρέπει στις εταιρείες συντήρησης να ρυθμίζουν εξ αποστάσεως τη θερμοκρασία και τη λειτουργία τους. Στη συγκεκριμένη περίπτωση, οι δράστες κατάφεραν να αποκτήσουν πρόσβαση σε συστήματα ελέγχου τουλάχιστον τριών εταιρειών: της δανέζικης Danfoss, της αμερικανικής Copeland και της Dixell, σύμφωνα με τη γαλλική υπηρεσία κυβερνοασφάλειας ANSSI.
Ο Κεν Μάνρο, Βρετανός αναλυτής κυβερνοασφάλειας και εταίρος της Pen Test Partners, εκτιμά ότι η Danfoss ή οι εταιρείες εγκατάστασης ενδέχεται να είχαν αφήσει κατά λάθος τα συστήματα ελέγχου εκτεθειμένα στο δημόσιο διαδίκτυο, επιτρέποντας ουσιαστικά σε οποιονδήποτε να τα εντοπίσει. Σύμφωνα με τον Φέλιξ Εμέ, επικεφαλής ερευνητή απειλών στη γαλλική εταιρεία κυβερνοασφάλειας Sekoia, πριν από την επίθεση περισσότερες από 1.700 εγκαταστάσεις του επηρεαζόμενου λογισμικού της Danfoss ήταν προσβάσιμες μέσω Διαδικτύου στη Γαλλία, προσφέροντας στους χάκερ έναν μεγάλο αριθμό πιθανών στόχων.

Η απόψυξη στους 50 βαθμούς Κελσίου
Οι δράστες εκμεταλλεύτηκαν μια λειτουργία που διαθέτουν ήδη τα ψυγεία: την αυτόματη απόψυξη. Σύμφωνα με την εταιρεία ανάλυσης κυβερνοασφάλειας UK Cyber Defence, ενεργοποίησαν τη συγκεκριμένη λειτουργία και αφαίρεσαν τα όρια που κανονικά εμποδίζουν την υπερβολική αύξηση της θερμοκρασίας. Το αποτέλεσμα ήταν οι καταψύκτες να αρχίσουν να ξεπαγώνουν κατά τη διάρκεια της νύχτας.
Σε ορισμένες ψυχόμενες βιτρίνες, η θερμοκρασία έφτασε τους 50 βαθμούς Κελσίου για περίπου έξι ώρες στη διάρκεια της νύχτας της Δευτέρας (12/10), ενώ σε κάποιες περιπτώσεις εκδηλώθηκαν ακόμη και πυρκαγιές.
«Δεν ήταν δύσκολο να καταλάβει κανείς πώς να αποκτήσει τον έλεγχο των ψυγείων», δήλωσε ο Μάνρο στο CNN. Ο ίδιος εκτίμησε ότι η διαχείριση των συστημάτων πιθανότατα είχε ανατεθεί σε τρίτους παρόχους, οι οποίοι είχαν δώσει ελάχιστη ή καθόλου προσοχή στην ασφάλειά τους.

Τα παρωχημένα συστήματα και η ευπάθεια που είχε εντοπιστεί
Μετά την κυβερνοεπίθεση, η Danfoss αναγνώρισε ότι πολλές από τις επηρεαζόμενες μονάδες δεν λαμβάνουν πλέον ενημερώσεις λογισμικού ασφαλείας ή λειτουργούν με παρωχημένο λογισμικό. Η εταιρεία κάλεσε τους πελάτες της να διατηρούν τα υποστηριζόμενα συστήματα ενημερωμένα με τις τελευταίες εκδόσεις λογισμικού.
Από την πλευρά της, η Copeland, στην οποία ανήκει η Dixell, ανακοίνωσε ότι εντόπισε μια «ευπάθεια» σε μια παλαιότερη γενιά συστημάτων ελέγχου, η παραγωγή και η υποστήριξη της οποίας έχουν διακοπεί. «Συνεργαζόμαστε αυτή τη στιγμή με τους πελάτες που επηρεάστηκαν, προκειμένου να περιορίσουμε τον κίνδυνο», ανέφερε η εταιρεία σε δήλωσή της στο CNN.
Το ενδιαφέρον είναι ότι η συγκεκριμένη αδυναμία ασφαλείας δεν ήταν εντελώς άγνωστη. Ηδη από τις αρχές Αυγούστου, η εταιρεία κυβερνοασφάλειας Claroty είχε δημοσιεύσει έκθεση για ευπάθειες στα συστήματα Danfoss AK-SM 800A, τα οποία βρέθηκαν στο επίκεντρο της επίθεσης. Η έκθεση περιέγραφε έναν μηχανισμό που θα μπορούσε να χρησιμοποιηθεί για την παράκαμψη της κανονικής διαδικασίας ελέγχου ταυτότητας.
Οπως εξήγησε ο Εμέ, μια τέτοια ευπάθεια μπορεί να επιτρέψει σε έναν εισβολέα να αλλάξει εξ αποστάσεως τις ρυθμίσεις θερμοκρασίας των ψυγείων που χρησιμοποιούν το επηρεαζόμενο λογισμικό.

Ποιος βρίσκεται πίσω από την κυβερνοεπίθεση;
Μέχρι στιγμής, καμία ομάδα ή μεμονωμένο άτομο δεν έχει αναλάβει την ευθύνη. Επιπλέον, δεν έχει διατυπωθεί δημόσια απαίτηση για καταβολή λύτρων, όπως συμβαίνει συχνά σε κυβερνοεπιθέσεις. Αυτό, σύμφωνα με τον Μάνρο, ενδέχεται να υποδηλώνει ότι ο βασικός στόχος των δραστών ήταν απλώς να προκαλέσουν αναστάτωση ή να ανησυχήσουν το κοινό.
Ο Φελίξ Εμέ εμφανίζεται πιο επιφυλακτικός, τονίζοντας ότι τα κίνητρα παραμένουν άγνωστα. Οπως εξήγησε στο CNN, δεν μπορεί να αποκλειστεί το ενδεχόμενο η επίθεση να πραγματοποιήθηκε από έναν μεμονωμένο χάκερ ή από ομάδα ακτιβιστών χάκερ.
Παράλληλα, θα μπορούσε να εξεταστεί και το σενάριο μιας επιχείρησης με στόχο την αποσταθεροποίηση συγκεκριμένων οικονομικών δραστηριοτήτων ή υποδομών. Ακόμη ένα στοιχείο που περιπλέκει την έρευνα είναι ότι οι δράστες δεν φαίνεται να χρησιμοποιήσαν κακόβουλο κώδικα στα συστήματα ελέγχου των ψυγείων, γεγονός που ενδέχεται να δυσκολέψει τον εντοπισμό τους.
Η Εισαγγελία του Παρισιού ανακοίνωσε ότι ανέλαβε την υπόθεση στο πλαίσιο της εθνικής της αρμοδιότητας για τη διερεύνηση της μεγάλης κλίμακας κυβερνοεπίθεσης. Στόχος της έρευνας είναι να ταυτοποιηθούν τα θύματα και να διαπιστωθεί η σύνδεση ανάμεσα στις επιθέσεις και τις ζημιές που καταγγέλθηκαν, όπως η αλλοίωση τροφίμων και οι πυρκαγιές.

Οι αλυσίδες που επλήγησαν – Αναφορές και από άλλες ευρωπαϊκές χώρες
Η επίθεση έπληξε μερικές από τις μεγαλύτερες αλυσίδες σούπερ μάρκετ της Γαλλίας, με στελέχη του λιανεμπορίου να προειδοποιούν ότι το κόστος των ζημιών μπορεί να ανέλθει σε εκατομμύρια. Σύμφωνα με τα στοιχεία που παραθέτει το CNN, επηρεάστηκαν έως και 80 καταστήματα της Carrefour, καθώς και το 5% των 490 καταστημάτων της Monoprix. Ο όμιλος Les Mousquetaires ανέφερε ότι στοχοποιήθηκαν ψυγεία σε 150 καταστήματά του, ενώ ο διευθύνων σύμβουλος της Coopérative U, Ντομικίκ Σελσέρ, δήλωσε ότι επηρεάστηκαν περίπου 80 καταστήματα της αλυσίδας.
Ωστόσο, το πρόβλημα δεν φαίνεται να περιορίστηκε στα γαλλικά σύνορα. Σύμφωνα με όσα δήλωσε ο Εμέ στο Reuters, από την επίθεση επηρεάστηκαν επίσης η Ισπανία, η Πορτογαλία, η Πολωνία, η Γερμανία και το Βέλγιο.

Πρέπει να ανησυχούν οι καταναλωτές;
Παρά την έκταση της επίθεσης, ο Κεν Μάνρο εκτιμά ότι οι καταναλωτές δεν έχουν ιδιαίτερο λόγο για να ανησυχούν. Τονίζει, ωστόσο, ότι τα συστήματα διαχείρισης των ψυγείων πρέπει να παραμένουν εκτός του δημόσια προσβάσιμου Διαδικτύου και να προστατεύονται με επαρκώς ελεγμένα μέτρα ασφαλείας.
«Δεν υπήρχε καμία επιχειρηματική ανάγκη τα συστήματα ελέγχου των ψυγείων να είναι προσβάσιμα από το δημόσιο Διαδίκτυο», σημείωσε. Ο ίδιος καλεί τις διοικήσεις των επιχειρήσεων να θέτουν ουσιαστικά ερωτήματα στους προμηθευτές τους σχετικά με το ποιος έχει αναλάβει τη διαχείριση των συστημάτων και ποιος φέρει τη συμβατική ευθύνη για την ασφάλειά τους. Οπως επισημαίνει, αρκεί ένα και μόνο κενό ασφαλείας στις δραστηριότητες μιας επιχείρησης για να οδηγήσει στην καταστροφή τόνων τροφίμων.
Η επίθεση έρχεται σε μια περίοδο αυξημένων ανησυχιών για την ασφάλεια κρίσιμων δραστηριοτήτων στην Ευρώπη. Τον Σεπτέμβριο, ο Γάλλος πρόεδρος Εμανουέλ Μακρόν είχε αναφερθεί στη «ρωσική υβριδική απειλή που αντιμετωπίζουν οι Ευρωπαίοι και η Γαλλία», προειδοποιώντας ότι ο κίνδυνος είχε ενταθεί τις προηγούμενες εβδομάδες. Παράλληλα, ο Ευρωπαίος επίτροπος Γεωργίας και Τροφίμων, Κριστόφ Χάνσεν, προειδοποίησε ότι η επισιτιστική ασφάλεια απαιτεί μεγαλύτερη προσοχή σε όλα τα επίπεδα. «Η εργαλειοποίηση των τροφίμων έχει γίνει πραγματικότητα», έγραψε τη Δευτέρα (12/10) στο X.
Ο Γάλλος υπουργός Οικονομίας, πάντως, επιχείρησε να καθησυχάσει τις ανησυχίες για ενδεχόμενες ελλείψεις τροφίμων στη χώρα, καλώντας ταυτόχρονα τους παρόχους να ενισχύσουν την κυβερνοασφάλειά τους. «Οταν ανακαλύψαμε αυτή την κυβερνοεπίθεση, ανησυχήσαμε για την ικανότητα των αλυσίδων διανομής μας να εξασφαλίσουν την ομαλή τροφοδοσία όλων των συμπολιτών μας», δήλωσε την Τρίτη (13/10).
«Αυτό είναι ένα καμπανάκι αφύπνισης για όλους».
Με πληροφορίες από CNN